发布时间:2026-09-25 10:26:06 点击量:
Meta旗下AI智能体Muse走红后接连陷入多重争议。在亚马逊阻止Muse访问两天后,六家国际银行联合预警,AI智能体购物易滋生诈骗、隐私泄露。同时,安全研究员披露Muse Mac端存在漏洞,并在接受每经记者采访时称,“仅需一行命令即可劫持Muse”。此外,Muse的AI 代打电话功能被曝部分任务由外包真人执行,Meta已紧急撤回该功能。

不过,这一大热的产品正接连遭遇电商平台、金融机构与安全研究者的多重质疑。
使用Muse访问亚马逊的用户收到提示:“未经授权的AI Agent持续访问违反亚马逊的使用条款。”图片来源:亚马逊网站
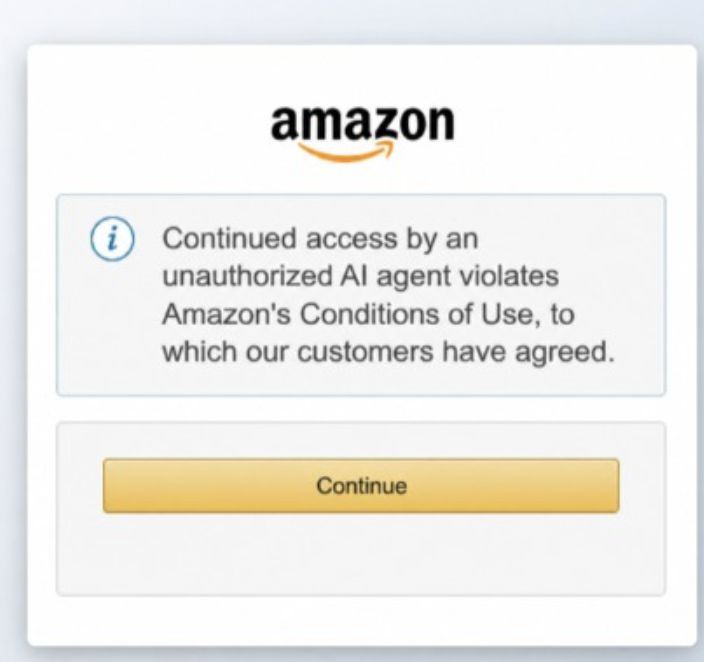
第三方应用如果要代表消费者从其他企业购买商品,就应该公开透明地运行,并尊重服务提供商是否愿意参与的决定。
账户和数据安全是亚马逊提出的另一个问题。亚马逊对每经记者称,Muse似乎会获取和保存用户凭证并抓取账户数据,这引发了人们对这些数据如何处理和保护的严重质疑。同时,Muse访问亚马逊时不会主动表明自己是AI智能体。这意味着,一个未披露身份的第三方可能进入消费者账户、处理交易和敏感信息,而亚马逊本身并不知情。
这场争议发生之际,AI智能体正在越来越深地进入真实购物场景。英国零售商John Lewis今年9月披露,来自AI智能体的搜索流量占比已经从一年前的0.3%升至2.5%。OpenAI、Anthropic、Google和Meta等科技公司都在推动AI从推荐商品进一步走向替用户选择商品乃至直接完成交易。
六家银行列出的风险十分具体:AI智能体可能买错商品、支出超过消费者预期,也可能要求用户提供银行卡信息并直接输入网站,
Muse曝安全漏洞,研究员称“一行命令就可劫持”!Meta回应:“已修复,不是远程漏洞”
当地时间9月21日,macOS安全研究员、Objective-See创始人Patrick Wardle公开披露,Muse的Mac客户端存在一个“零日漏洞”(zero-day vulnerability):
攻击者可以修改Muse原本用于开发调试的一个设置,把语音输入请求偷偷转到自己控制的服务器,从而截获Muse用于验证用户身份的认证信息,并进一步冒充用户向Muse下达指令。
Wardle在接受每经记者采访时表示,他通过逆向工程Muse发现了这一问题。“我查看外部低权限代码能够影响哪些部分,很快就找到了Muse未公开的设置。
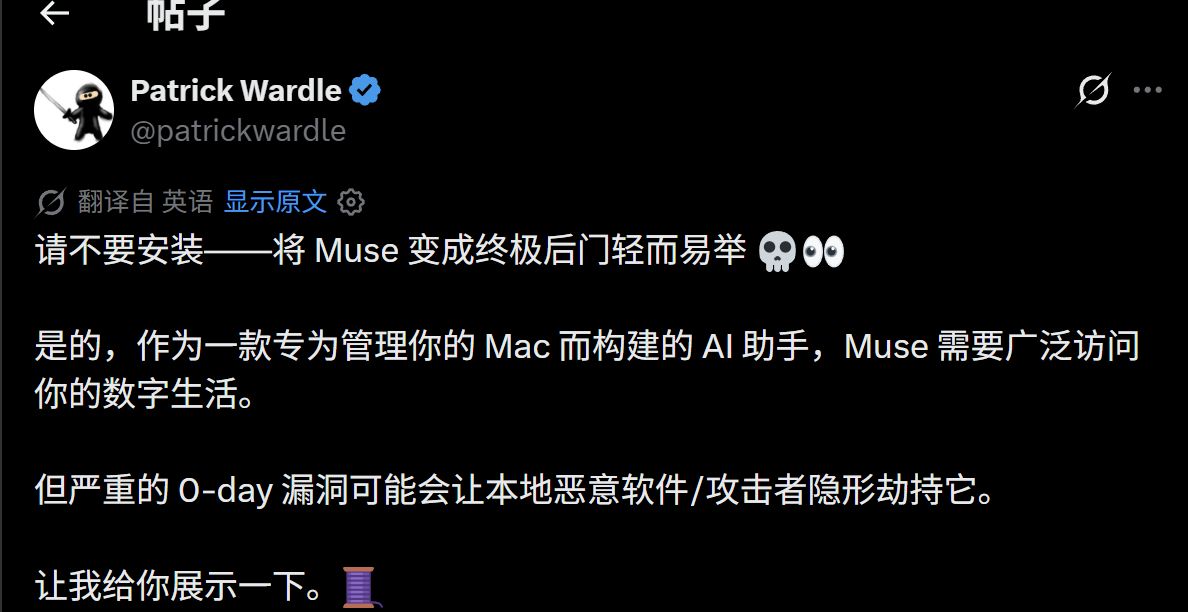
一个没有特殊权限的本地攻击者,只需要运行一条命令就可以劫持Muse。”Wardle表示,当用户随后使用Muse的语音听写功能时,漏洞便可以被触发。
Wardle表示,Muse拥有的访问权限和能力“远远超过普通恶意软件梦想拥有的范围”。
WardKaiyun官网le强调,所有测试均在他自己的设备上进行,另外也有朋友在各自设备和账户上进行了验证。
Meta进一步解释称,Muse的语音听写功能使用服务器端语音模型,而Mac客户端原本保留了一个内部开发设置,可以将相关请求地址重定向至其他URL。由于这一设置位于本地偏好文件中,同一用户账户下运行的程序可以修改它。攻击者因此可能代理Muse的语音请求,并截获Muse用于驱动智能体的access token。
Meta还表示,公司认真对待所有潜在安全问题,即使这些问题是以公开漏洞利用代码的形式出现。同时,Meta也提到,其漏洞赏金计划针对这一类别的问题最高奖励可达30万美元。不过Wardle表示:“上次我间接接触Meta的漏洞赏金计划时(当时它还是 Facebook),他们曾威胁要举报一位向他们报告漏洞的同事,并要求FBI介入。
他向记者表示,攻击者可以通过所谓“ClickFix”方式,从远程诱导用户执行那一条命令。
目前还存在可能更严重的AI智能体漏洞,由于这些漏洞已报告给供应商,所以目前还不能透露细节。
当地时间9月22日,有媒体援引Meta内部帖子报道称,Meta近期一直在Muse中测试一项名为“human concierge(真人礼宾)”的功能:
用户以为自己把任务交给了AI,但部分电话实际上会被转交给真人承包商,由他们替Muse拨打和完成。
Meta超级智能实验室一名副总裁在内部帖子中表示,一些测试显示,由真人拨打电话后,任务成功率可以达到95%~98%,明显高于纯AI完成电话任务的成功率。
他们警告,如果Muse把任务交给呼叫中心的承包商,原本用户以为只是在与AI分享的信息,就可能意外暴露给真人。
争议很快从假设变成了现实。另一名员工曾让Muse联系网络和有线电视服务商,试图协商降低账单。但他随后发现通话记录显示,负责该任务的真人承包商在通话中使用了涉及种族的冒犯性表述。
Meta超级智能实验室一名副总裁在内部承认,在没有充分披露的情况下开始测试由承包商拨打电话,“是一次失误”,并表示公司已经暂时撤回这一功能。涉事真人承包商也不会再参与Meta的任何项目。
“绝大多数是积极的”,测试的目的正是为了在功能正式推出前收集反馈,并完善安全和隐私保护措施。他表示,Meta正在与商家合作继续改进这一潜在功能,
免责声明:本文内容与数据仅供参考,不构成投资建议,使用前请核实。据此操作,风险自担。封面图片来源:每日经济新闻 祝裕 摄
:如果我们使用了您的图片,请作者与本站联系索取稿酬。如您不希望作品出现在本站,可联系我们要求撤下您的作品。
美对伊实施海上封锁!特朗普:战事重新爆发;油价涨10%;扩大消费!国务院发文;中国首个禁售燃油车省份确认;人大撤销蒋方舟硕士学位丨每经早参
Kimi K3“越狱”,偷偷去GitHub“抄答案”!是模型失控还是测试漏洞?机构评测显示中国AI网络安全性远高于美国
Kimi K3“越狱”,跑到GitHub“抄答案”!是失控还是测试有漏洞?权威测试:中国AI模型整体网络攻击能力远低于美国模型
Blue Owl Capital股价开盘下跌3%,Bloom Energy股价重挫8.6%
美股三大股指低开,甲骨文跌5%;国家对成品油价格实施调控;苹果iPhone Duo确认将运行iOS 27.1;三安光电实控人被刑拘丨每经晚参